
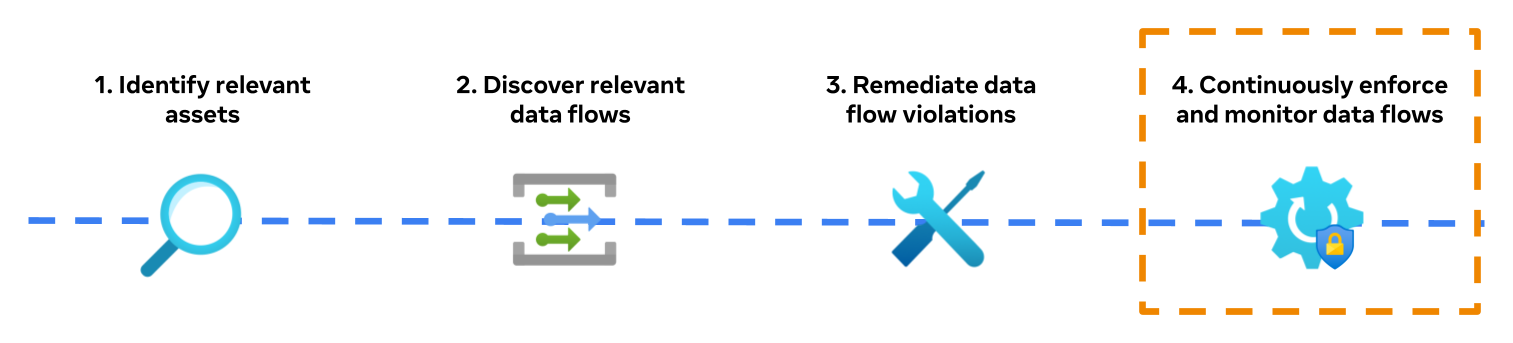
一条隐私规则,最怕数据换了仓库或处理工具就失效。过去,Meta 每增加一项要求,都要在不同存储和计算系统里分别实现,跨系统落地可能耗时数月。PrivacyLib 的思路是守住数据访问边界——应用读写数据时必经的接口,在这里统一检查请求是否合规。
具体做法是让每套系统只接入一次公共库,之后再以模块加入新的隐私能力。执行模块可以拦截访问,例如限制数据用途;观察模块则记录访问,用来发现数据流向。Meta 称,这套库已进入数百个数据与处理系统的客户端,每秒执行数十亿次检查;不同模块还能分别模拟变更、逐步上线,避免一次改动影响整套系统。
这对内部 AI agent 尤其关键:agent 会调用哪些工具,未必能事先完全确定。在已支持的路径上,工具调用会把 agent 的上下文传给 PrivacyLib,将每次访问关联到具体会话,模块便能观察数据用途,并阻止不被允许的操作。它不是全部防线,仍需身份、授权、审计和存储侧控制配合;但把策略执行点集中在入口,能减少隐私规则随系统扩张而反复重做。